AI会让比特币归零?查马斯的预言,缺了哪几块关键证据
人工智能辅助密码分析与量子风险值得重视,但从技术进步到比特币必然归零,仍需跨过攻击能力、迁移时序和市场反应的证据链。
让人工智能偷走中本聪的比特币,再做空市场,最后宣布自己已经攻破密码系统——这个足以让持币者心头一紧的场景,出自投资人查马斯·帕里哈皮蒂亚的一次播客讨论。
10月22日,相关片段在X平台传播。这位投资机构Social Capital创始人在《Moonshots》节目中判断,比特币存在增长上限,最终会遭到攻击并归零。他把人工智能的进步与抗量子密码迁移联系起来,并对比特币社区协调升级的能力表示强烈怀疑。
这番话包含一个值得认真对待的警告,也包含几次尚未被证据接上的跳跃:人工智能能帮助研究密码,不等于已经攻破比特币;某类转账授权失守,不等于整个账本被任意改写;一次重大安全事故,也无法单凭技术推导出价格必然归零。
判断它有多靠谱,要先看比特币究竟靠什么保护资产。
比特币没有一把可以统称为“加密”的锁
比特币的交易记录保存在公开账本上。钱包最需要保护的,是能够授权转账的私钥。可以把私钥理解为私人签章:本人用它签署一笔交易,其他人利用对应的公开信息检查签章是否有效,却不应因此学会替本人签字。
这套数字签名,与节目中提到的SHA-256哈希函数,承担的工作不同。哈希函数可以理解为给数据生成一枚固定长度的“指纹”,用于检查和关联数据,也参与比特币的挖矿过程。转账是否获得授权,则还要通过签名及相应脚本条件的检查。
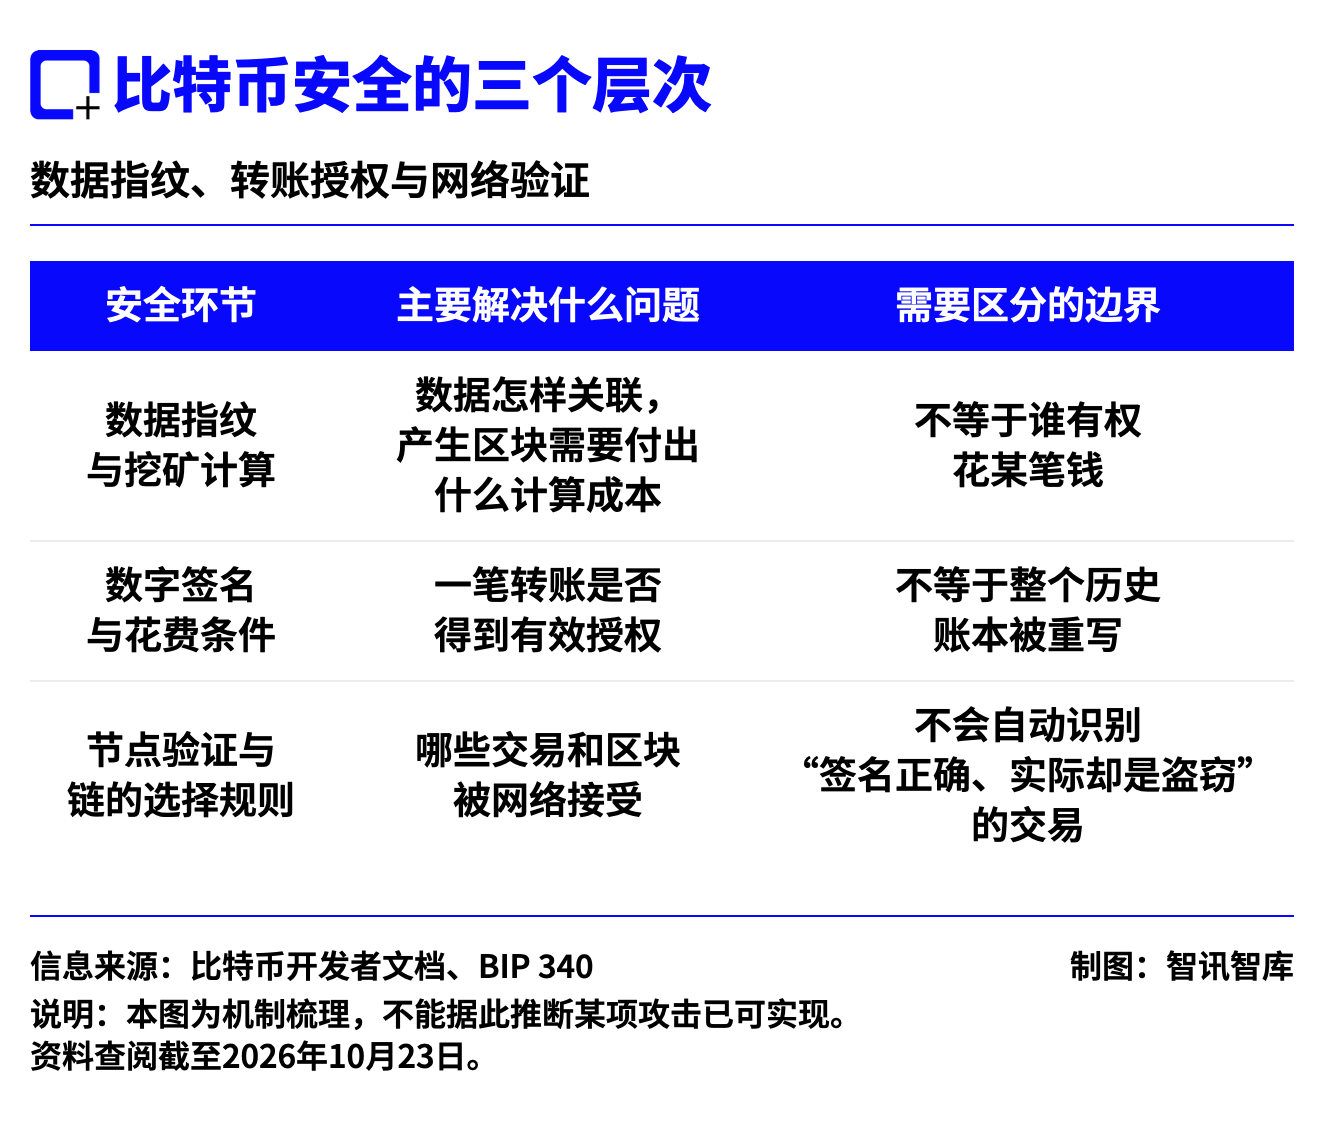
查马斯描述了“攻破SHA-256、清空钱包”的场景,但没有在节目中交代,具体攻破了这个函数的哪项安全性质,又如何进一步获得花费目标资产所需的有效授权。
这个缺口很重要。发现哈希函数的一类弱点,不能直接等同于能够推算所有钱包的私钥。攻击者必须说明:针对哪种资产锁定方式、利用哪条技术路径、需要多少资源、能影响多大范围。
另一方面,若攻击者确实能针对某类已经公开的公钥恢复私钥,或者伪造有效签名,即使账本按原有规则正常运行,盗币也可能发生。网络验证的是数学条件是否成立,不会知道签名背后究竟是本人还是攻击者。
因此,“账本还在运行”也不足以证明资产安全。这恰好解释了为什么签名层面的风险值得重视。
一项最新研究,被赋予了它没有证明的含义
节目中,另一位嘉宾亚历山大·维斯纳-格罗斯提到Anthropic最近关于椭圆曲线数字签名的研究,并据此表达了对人工智能攻击密码系统的担忧。
回到这项10月16日公布的研究,结论却需要仔细区分。
Anthropic称,其内部研究模型Claude找到了若干美国国家标准与技术研究院标准曲线参数的生成来源。这些参数为什么会被选中,长期存在疑问。模型追溯出了旧软件随机数生成器及时间戳所留下的痕迹。
这里被找回的“种子”,指的是生成公开标准参数时使用的起点,与用户钱包的助记词、私人密钥不是一回事。
Anthropic在原文中明确说明,这项发现没有构成密码破解、新攻击或这些曲线的新弱点。研究团队反而认为,结果降低了参数曾被蓄意植入后门的疑虑。
比特币所用的曲线与这次研究涉及的几条NIST标准曲线也不能直接画等号。比特币的相关签名采用名为secp256k1的曲线;其已部署的Schnorr签名标准同样明确指定了这条曲线。
这项成果展示了人工智能追踪软件历史、提出假设和验证数学线索的能力。把它升级解释为“比特币的私钥已经能被反推”,超出了研究本身。
但由此认定人工智能只能寻找程序小漏洞,同样过早。Anthropic在7月公布的另一项研究,涉及对一种候选抗量子签名方案的改进攻击,以及对减少了运算轮数的AES加密算法(即高级加密标准)的研究进展。后者可以理解为研究人员为分析安全余量而使用的简化版本。
那份研究也明确限定:这些结果当时不影响生产系统,简化版AES的进展没有破解完整版本。
真正应该比较的是攻击对象、参数规模、所需成本及复现结果。“人工智能又解决了一道难题”只能说明研究能力在进步,无法替代这些检验。
量子威胁有依据,破解日期没有因此确定
查马斯提到的抗量子迁移,确实对应一个严肃问题。
足够强大、能够可靠运行相关算法的量子计算机,理论上可以威胁现有椭圆曲线签名所依赖的数学难题。这种风险与大模型在普通计算机上继续增加推理时间,属于不同的技术路径。人工智能可以辅助算法研究与工程开发,但不会因此自动变成一台具备所需能力的量子计算机。
谷歌量子人工智能团队在今年3月公布的研究,下调了攻击256位椭圆曲线问题所需资源的估计,并敦促加密货币生态准备抗量子迁移。
这提高了准备工作的紧迫性,但资源估算仍依赖硬件、纠错和运行能力等假设。它不能被写成“研究团队已经制造出了可以盗取比特币的机器”。谷歌的2029年迁移目标,也不等于一张“比特币届时必被攻破”的时间表。
这里存在两条需要同时观察的进度线:攻击能力何时真正达到可用水平,防守方又能否在那之前完成升级。只外推其中一条,就容易得到过度确定的结论。
最值得担心的,可能是升级时钟
查马斯认为社区难以协调,这部分比“人工智能马上破解一切”更接近现实难题。
比特币升级涉及开发者、节点运营者、矿工、钱包、交易所和资产持有人。即使大家都希望提高安全性,也可能对方案、成本、启动时间和旧资产处理方式存在分歧。
社区已经有相关提案。比特币改进提案BIP 361讨论了抗量子迁移,以及逐步限制旧签名使用的安排。截至本文查阅时,这份提案仍标为草案,并依赖后续抗量子签名方案,不能当作已经生效的网络保护。
最棘手的部分之一,是长期无人操作的资产。所有人都能证明自己就是原持有人吗?若旧签名将来不再可靠,如何区分原持有人迁移与攻击者冒领?限制旧资产花费可以降低某些攻击收益,却又触及财产权和规则稳定性的争论。
因此,出现提案不等于问题已经解决;存在分歧也不等于永远无法升级。评价这条风险,应看方案是否经过审查、实现是否成熟、生态是否开始采用,以及迁移窗口还有多长。
从“可能被攻破”到“必然归零”,还隔着什么
一次覆盖范围很广的签名失守,完全可能严重损害比特币的所有权保障、市场信心和流动性。这种尾部风险不该因为尚未发生就被忽略。
但价格最终走向,还取决于攻击影响的资产范围、攻击者行为、技术修复、升级协调和市场是否接受修复后的规则。技术分析可以揭示损失路径,无法独自决定所有参与者未来是否还愿意交易。
查马斯的判断有条件成立的部分,是新计算能力可能改变旧密码的安全边界,而分布式网络的迁移协调又需要时间。缺乏充分证明的部分,是把这些条件串成一条必定发生、且没有应对机会的归零路径。
比特币能否扛住下一轮密码学变化,关键在于:保护转账的具体机制能撑多久,升级需要多久,两只时钟谁先走完。
参考资料
[1] Peter H. Diamandis. Moonshots第304期:查马斯谈人工智能、比特币与投资[EB/OL]. YouTube, (2026-10-22)[2026-10-23].
[2] Bitcoin开发者文档. Transactions[EB/OL]. [2026-10-23].
[3] Anthropic Frontier Red Team. Claude reveals ECDSA curve origins[EB/OL]. (2026-10-16)[2026-10-23].
[4] WUILLE P, NICK J, RUFFING T. BIP 340: Schnorr Signatures for secp256k1[EB/OL]. [2026-10-23].
[5] Anthropic Frontier Red Team. Discovering cryptographic weaknesses with Claude[EB/OL]. (2026-07-28)[2026-10-23].
[6] NIST. What Is Post-Quantum Cryptography?[EB/OL]. [2026-10-23].
[7] BABBUSH R, NEVEN H. Safeguarding cryptocurrency by disclosing quantum vulnerabilities responsibly[EB/OL]. Google Research, (2026-03-31)[2026-10-23].
[8] LOPP J, et al. BIP 361: Post Quantum Migration and Legacy Signature Sunset[EB/OL]. 草案, [2026-10-23].

智讯智库编辑部
关注:科技、财经、国际视野
邮箱:contact@infocase.world
最新发布
AI会让比特币归零?查马斯的预言,缺了哪几块关键证据
人工智能辅助密码分析与量子风险值得重视,但从技术进步到比特币必然归零,仍需跨过攻击能力、迁移时序和市场反应的证据链。
 新闻
纳指跌2.6%,Meta跌7%:AI巨额投入再度惊动华尔街
美股10月22日科技板块承压。Meta营收增长与自由现金流转负并存,市场重新评估AI投入、融资和回报的时间差。
 新闻
SpaceX推出超级智能合作伙伴网络,英伟达等130多家公司入场,要帮Grok走进企业
给竞争对手出租算力,撑起了SpaceX的AI收入增长。如今,公司拉上咨询、数据和软件伙伴,要让更多企业为Grok买单。
 新闻
SpaceX上市后首次盈利:一家造火箭的公司,如何成为AI算力的新赢家?
算力租赁巨头还在债务泥潭,造火箭的SpaceX怎么先跑通了盈利?
 分析
木头姐转发AI测算:同样一度能量,“产出”接近人类10倍?
木头姐转发的ARK研究,以工资口径估算单位直接能耗对应的劳动价值,AI一栏接近人类脑力劳动的10倍。原图揭示了增长潜力,也需要分清能耗口径、完整成本与真实收入。
 分析
 报告